GitHub、OSSライセンス遵守チェックを正式提供 PRで非準拠を検知
GitHubOSSライセンスサプライチェーン開発ツール
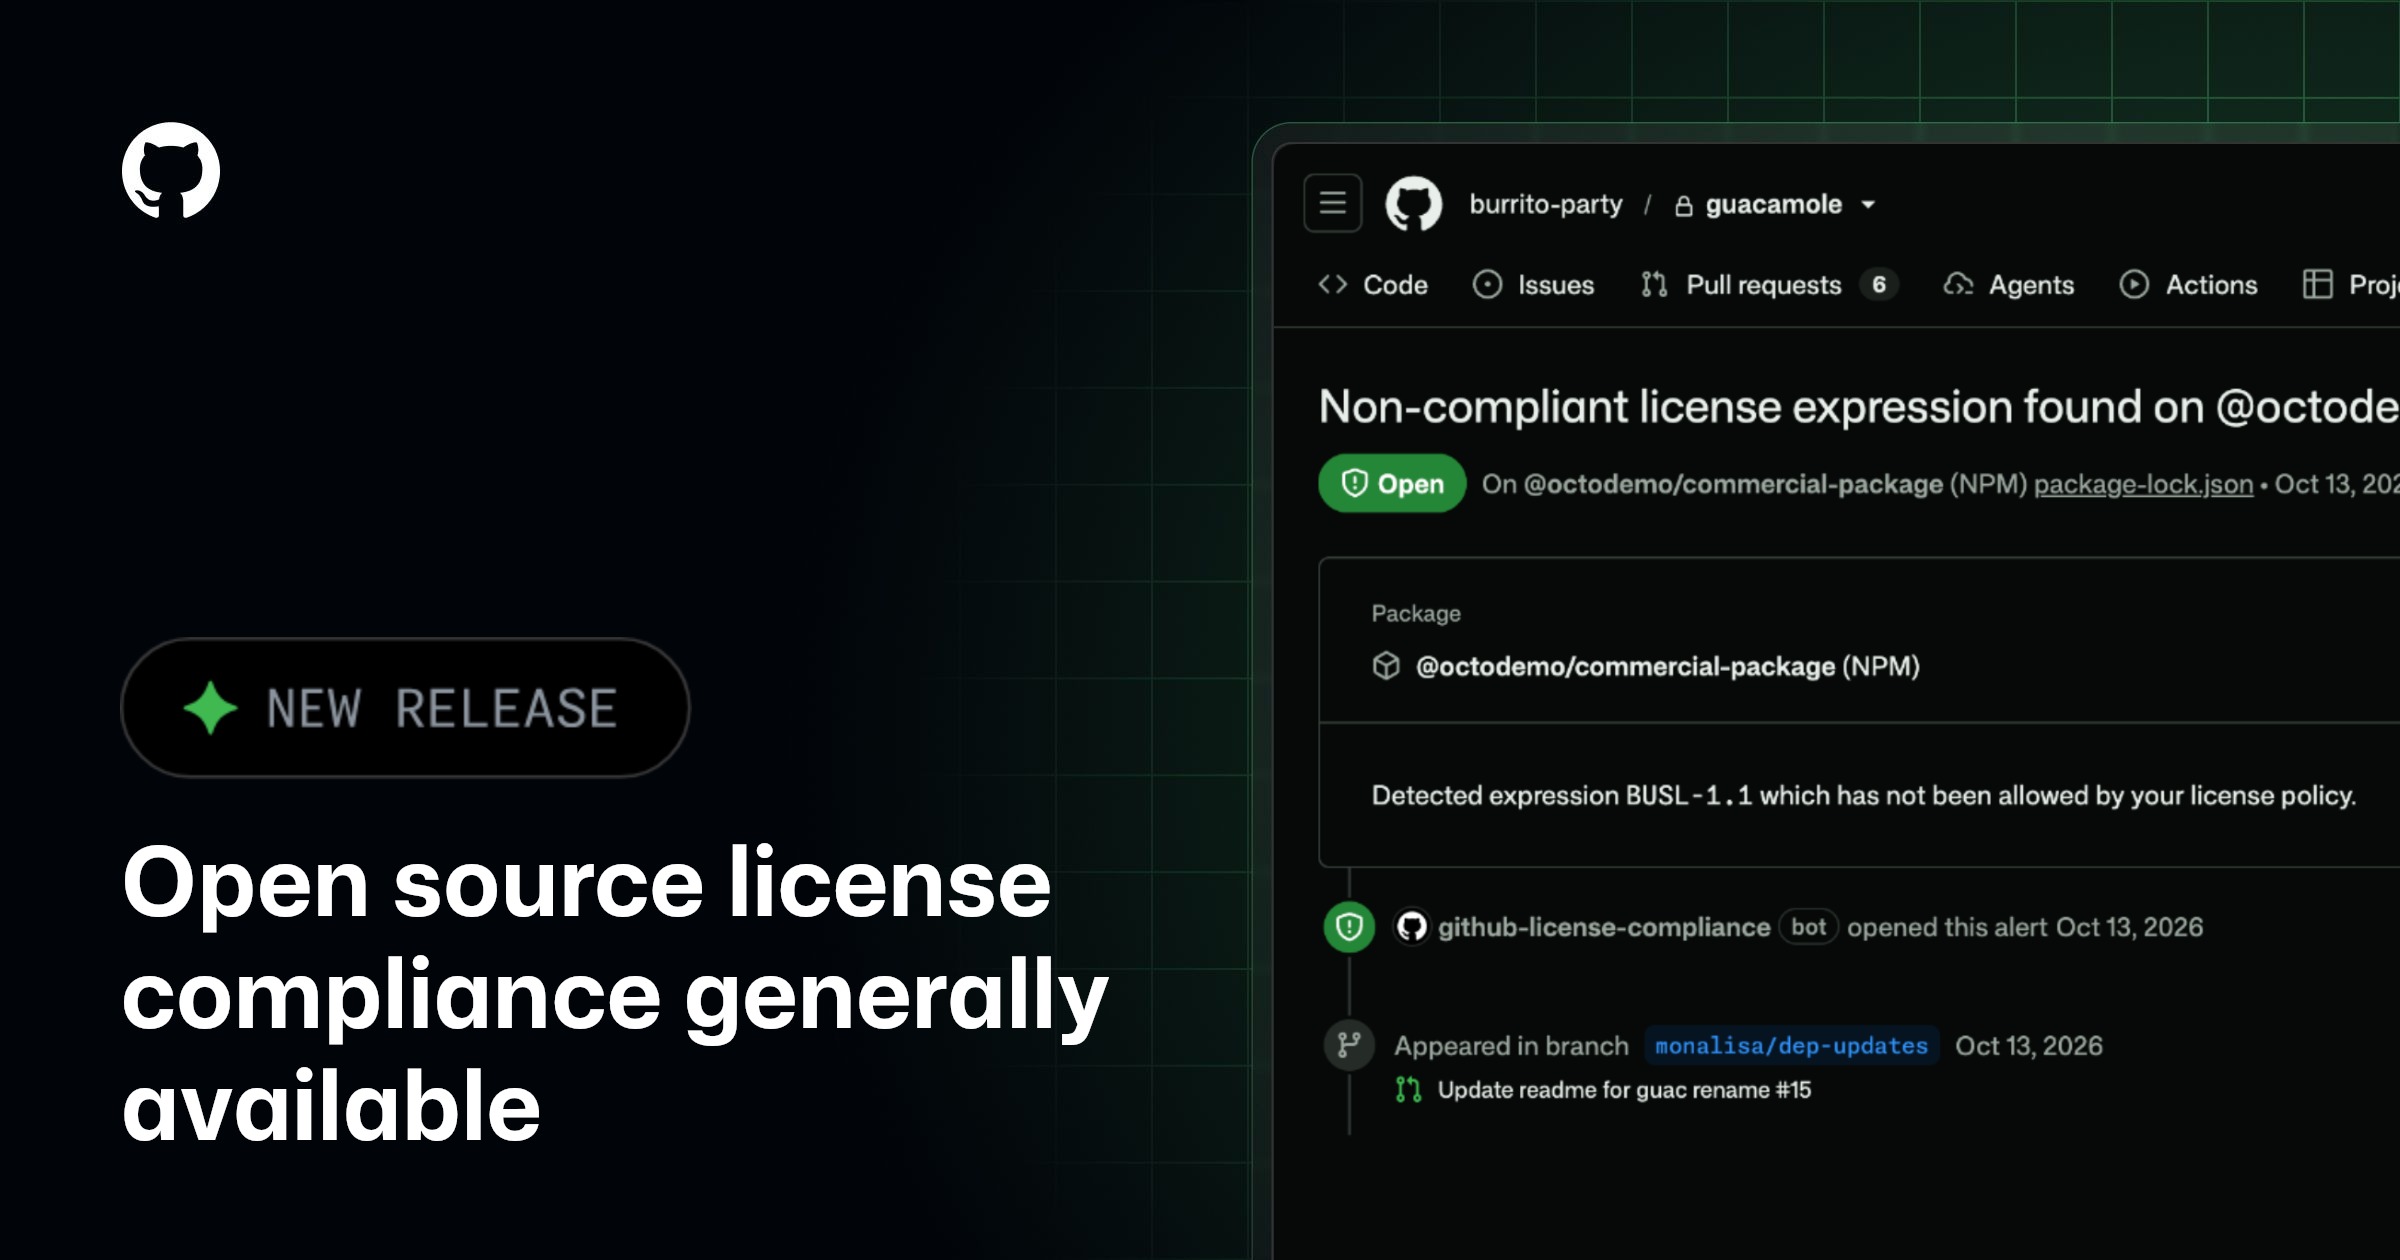
GitHubは、企業全体でOSSライセンスポリシーを一元管理する「オープンソースライセンス遵守」を正式提供した。rulesetの新条件で対象リポジトリを指定すると、依存関係を追加・変更したプルリクエストでライセンスチェックが自動実行され、非準拠の依存ごとに注釈が付く。GitHub Enterprise Cloud向け。
何が発表されたか
GitHubは、6月からパブリックプレビューだった「オープンソースライセンス遵守」を正式提供(GA)にした。企業全体に適用される一元的なライセンスポリシーを、rulesetを通じて強制する仕組みである。
- 対象は GitHub Enterprise Cloud の顧客(データレジデンシー版のGHECを含む)
- GitHub Code Security が有効なリポジトリで動作する
- 企業側は、新しい条件「Require license compliance results before merging」を使ったrulesetで対象リポジトリを指定する
- プルリクエストが依存関係を追加・変更すると、ライセンスチェックが自動実行され、非準拠の依存ごとにPRへ注釈が付く
- 開発者は、該当依存の削除・置き換え、ポリシーの修正、パッケージ例外の作成のいずれかで解消する
- 新しい定義済みロール「Enterprise Open-Source License Manager」が、クローズ要求のレビューと承認を担う。ポリシー管理者には保留中の要求がメールで通知される
プレビュー以降の更新として、データレジデンシー顧客向けのライセンスデータ(依存関係グラフとSBOMエクスポート)、ポリシー変更の監査ログイベント、ライセンスポリシー管理用のAPIエンドポイント、パッケージが準拠しているかを判定するエンドポイントが追加されている。
開発者への影響
最後のエンドポイントは、コーディングエージェントが非準拠のパッケージを避けられるようにするものだと説明されている。AIエージェントに依存追加を任せる場面が増えるなかで、ライセンス面のガードレールをAPIとして提供する設計になっている点が実務的な変化である。
- ライセンス確認がマージ前のチェックとして組み込まれるため、レビュー段階での手作業の確認を減らせる
- 例外管理と承認フローが機能として用意されているため、「使ってよいパッケージ」の判断を属人化させずに運用できる
- 対象が GitHub Enterprise Cloud かつ GitHub Code Security 有効リポジトリに限られるため、無料プランや GitHub Enterprise Server では利用できない
クライアント案件でOSSライセンスの扱いを問われることがある受託開発者にとっては、同種のチェックを自分の環境でどう代替するか(依存関係グラフやSBOMの活用)を考える手がかりになる。